Quick-Tutoriel.com Network & System Admin.

Les cybercriminels ne s’attaquent pas toujours directement aux grandes entreprises. Face à des organisations disposant de budgets importants et de systèmes de sécurité sophistiqués, ils préfèrent parfois emprunter un chemin détourné : passer par leurs fournisseurs, sous-traitants ou prestataires informatiques. Ces partenaires, souvent des PME, deviennent alors des portes d’entrée vers des réseaux beaucoup plus importants.
Cette stratégie, appelée attaque par la chaîne d’approvisionnement ou supply chain attack, exploite les relations de confiance entre entreprises. Une simple faille de sécurité chez un prestataire peut ainsi compromettre les données et les systèmes informatiques de plusieurs organisations.
Mais pourquoi les petites entreprises sont-elles particulièrement exposées aux cyberattaques ? Et comment peuvent-elles éviter de devenir le maillon faible de la cybersécurité de leurs clients ?
Les PME, des cibles stratégiques pour les cybercriminels
Contrairement aux idées reçues, les pirates informatiques ne ciblent pas uniquement les entreprises possédant des millions d’euros ou des données particulièrement sensibles.
Une PME peut présenter un intérêt considérable lorsqu’elle travaille avec de grands groupes. Un cabinet comptable, une agence marketing, un prestataire logistique ou une société de maintenance informatique peuvent disposer d’informations confidentielles et d’accès privilégiés aux systèmes de leurs clients.
Pour les cybercriminels, compromettre ces structures présente plusieurs avantages :
- Des budgets de cybersécurité généralement plus limités
- Des équipes informatiques parfois réduites ou inexistantes
- Des logiciels et équipements qui ne sont pas toujours mis à jour
- Des accès professionnels partagés avec des clients importants
- Une sensibilisation insuffisante des collaborateurs aux cybermenaces
L’objectif n’est donc pas nécessairement de voler les données de la PME elle-même. Il peut s’agir d’utiliser son infrastructure, ses identifiants ou ses relations commerciales pour atteindre une cible plus importante.
Comment une cyberattaque peut-elle se propager d’une PME à un grand groupe ?
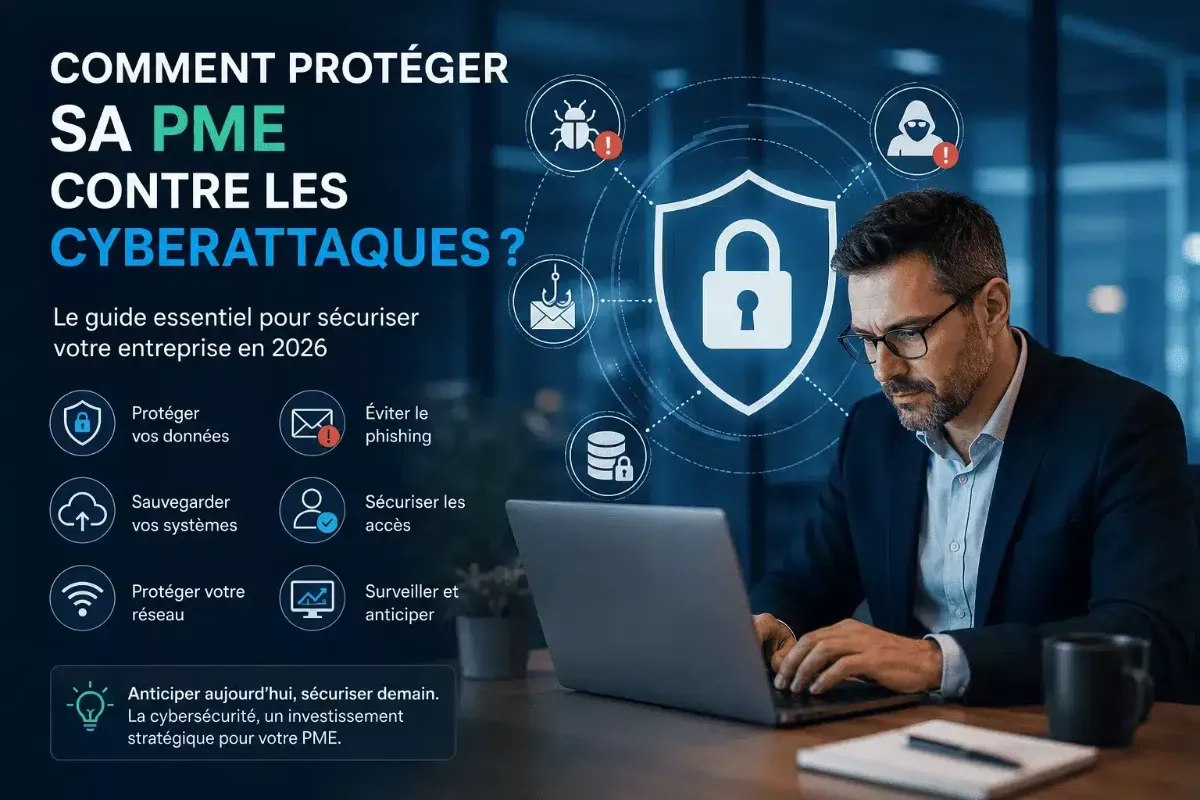
Les attaques indirectes reposent sur plusieurs techniques. Certaines exploitent des vulnérabilités techniques, tandis que d’autres manipulent les relations de confiance entre partenaires commerciaux.
Le vol d’identifiants professionnels
Imaginons une petite société informatique chargée de maintenir les serveurs d’un groupe industriel.
Un collaborateur reçoit un faux email Microsoft 365 l’invitant à renouveler son mot de passe. Il saisit ses identifiants sur une page frauduleuse.
Les pirates peuvent alors tenter d’accéder à ses outils professionnels. Si le compte compromis dispose de droits sur les infrastructures des clients, les conséquences peuvent dépasser largement le périmètre de la PME.
C’est pourquoi l’authentification multifacteur, la gestion rigoureuse des privilèges et la surveillance des connexions suspectes sont essentielles.
La compromission d’un logiciel ou d’une mise à jour
Une autre méthode consiste à infiltrer un éditeur de logiciels ou un prestataire technique.
Les attaquants cherchent à introduire du code malveillant dans un logiciel, une mise à jour ou un processus de distribution. Les entreprises clientes peuvent ensuite installer un composant compromis en pensant utiliser un produit légitime.
Ce type d’attaque est particulièrement dangereux, car il détourne un mécanisme habituellement considéré comme fiable : la mise à jour des outils informatiques.
Les faux emails envoyés depuis un fournisseur
Une PME compromise peut également servir à organiser des campagnes de phishing beaucoup plus crédibles.
Lorsqu’un pirate prend le contrôle d’une boîte email professionnelle, il peut consulter les échanges existants et envoyer de faux messages aux partenaires de l’entreprise.
Une demande de paiement, un document à télécharger ou une invitation à se connecter à une plateforme paraît alors parfaitement légitime.
La confiance commerciale devient ainsi une vulnérabilité exploitable.
Pourquoi les grands groupes ne peuvent-ils pas simplement bloquer ces attaques ?
Les grandes entreprises investissent dans des pare-feu, des systèmes de détection des intrusions, des solutions EDR et des équipes de cybersécurité.
Cependant, leur fonctionnement dépend d’un écosystème de partenaires externes.
Un groupe industriel doit échanger des documents avec ses fournisseurs. Une entreprise internationale travaille avec des cabinets comptables, des agences de communication et des sociétés informatiques. Un établissement de santé peut confier certaines opérations techniques à des prestataires spécialisés.
Supprimer tous ces échanges serait irréaliste.
Le véritable défi consiste donc à sécuriser les connexions sans empêcher la collaboration.
Cette approche implique de contrôler les droits d’accès, de limiter les informations partagées et de vérifier régulièrement les dispositifs de sécurité des partenaires.
Des attaques qui peuvent provoquer des millions d’euros de dommages
Les conséquences d’une cyberattaque indirecte peuvent être considérables.
L’affaire SolarWinds, révélée en 2020, constitue un exemple emblématique. Des attaquants ont compromis le mécanisme de distribution d’un logiciel de gestion informatique, permettant la diffusion d’une mise à jour malveillante auprès de nombreuses organisations.
En 2021, une attaque visant l’éditeur Kaseya a également touché des prestataires informatiques et leurs clients, illustrant l’effet domino de ces compromissions.
Ces incidents démontrent qu’une seule entreprise vulnérable peut exposer un nombre important de partenaires.
Les dommages ne se limitent pas aux coûts de réparation informatique. Ils peuvent inclure l’interruption de production, le vol de données confidentielles, des pertes commerciales et une dégradation durable de la réputation.
Pour une PME, la perte de confiance d’un grand client peut parfois être plus préjudiciable que l’incident technique lui-même.
Comment les PME peuvent-elles éviter de devenir une porte d’entrée ?
La protection contre les cyberattaques ne nécessite pas forcément les mêmes investissements que ceux d’une multinationale. En revanche, elle demande une organisation rigoureuse et une surveillance régulière.
D’après l’expert en cybersécurité et infogérance Basom Consulting, la sécurisation des infrastructures informatiques doit notamment reposer sur une démarche préventive, une gestion maîtrisée des accès et une capacité de réaction rapide en cas d’incident.
Plusieurs mesures permettent de réduire considérablement les risques :
- Réaliser un audit de cybersécurité pour identifier les vulnérabilités et les accès sensibles
- Activer l’authentification multifacteur sur les comptes professionnels et les outils cloud
- Limiter les privilèges utilisateurs aux seules ressources nécessaires à leur activité
- Maintenir les systèmes à jour pour corriger les failles de sécurité connues
- Surveiller les activités suspectes grâce à des solutions adaptées de détection et de protection
- Tester régulièrement les sauvegardes et les procédures de restauration
- Former les collaborateurs aux tentatives de phishing et aux manipulations frauduleuses
L’infogérance informatique peut jouer un rôle important dans cette démarche. En confiant la maintenance, la supervision et une partie de la sécurisation de leur système d’information à un prestataire spécialisé, les PME peuvent bénéficier d’un accompagnement technique sans devoir constituer une équipe informatique complète en interne.
Cette externalisation doit toutefois s’accompagner d’engagements clairs sur la sécurité, la confidentialité et la gestion des accès.
La cybersécurité devient aussi un critère de sélection des fournisseurs
La sécurité informatique n’est plus uniquement une question technique. Elle devient progressivement un enjeu commercial.
Les grandes entreprises cherchent davantage à connaître le niveau de protection de leurs partenaires avant de leur confier des données ou des accès sensibles.
Cette évolution s’inscrit notamment dans le contexte de la directive européenne NIS2, qui renforce les exigences de gestion des risques liés aux fournisseurs pour les entités concernées.
Une PME capable de démontrer qu’elle applique des mesures de cybersécurité sérieuses peut ainsi rassurer ses clients et se différencier de ses concurrents.
À l’inverse, une entreprise incapable de garantir un niveau minimal de protection risque de rencontrer davantage de difficultés lors des appels d’offres ou des renouvellements de contrats.
La sécurité d’un grand groupe dépend aussi de celle de ses partenaires
Les cyberattaques modernes exploitent autant les relations entre entreprises que les failles techniques. Une petite structure disposant d’un accès privilégié peut représenter une cible stratégique pour des pirates cherchant à atteindre une organisation plus importante.
Pour les PME, investir dans la cybersécurité ne consiste donc plus seulement à protéger leurs propres données. Il s’agit également de préserver leurs relations commerciales, leur réputation et la continuité de leurs activités.
Dans une économie où les systèmes informatiques sont toujours plus interconnectés, la sécurité d’une entreprise dépend aussi de celle de ses partenaires. C’est pourquoi la prévention, les audits réguliers et une infogérance maîtrisée deviennent des éléments essentiels d’une stratégie de protection durable.